Fraude a velocidad instantánea: cómo adaptarse a amenazas cada vez más rápidas
La volatilidad del precio del combustible, los ataques asistidos por IA y unas normativas que avanzan con lentitud están transformando el riesgo de fraude para los proveedores de pagos de flotas y movilidad. Hablamos con Deon Louw, Responsable sénior de Fraude y Riesgo de The ai Corporation, sobre dónde se concentra realmente la exposición y cómo se levanta una defensa moderna.
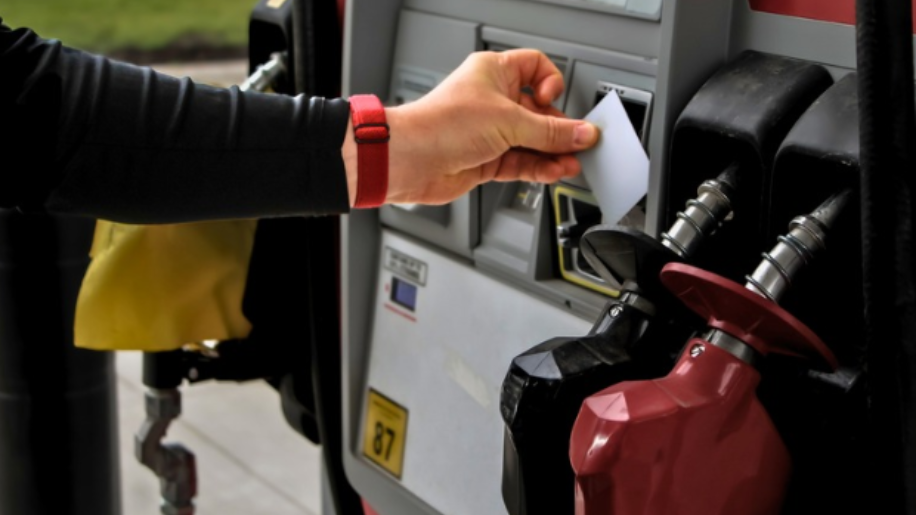
En el sector de flotas y movilidad, el fraude suele esconderse en transacciones que parecen perfectamente rutinarias y que, a primera vista, rara vez parecen fraude. Una tarjeta de combustible es un medio de pago que se entrega a cientos o miles de conductores, que se utiliza en surtidores desatendidos de redes muy extensas, a menudo fuera del horario laboral, y cuyo gasto se reparte en muchas transacciones pequeñas y habituales. Esto deja al sector expuesto en varios frentes a la vez: el uso indebido interno, como cargas de combustible personales o tarjetas y PIN compartidos; los ataques externos, como el skimming y la clonación de tarjetas; y las decisiones de autorización que los emisores deben tomar en milisegundos sin dejar varado en el surtidor a un conductor legítimo. Una gestión eficaz del fraude depende aquí de mantener en equilibrio tres fuerzas: las pérdidas aceptables, el impacto en los clientes y la capacidad de investigar lo que se marca como sospechoso.
2026 ha hecho que ese equilibrio sea más difícil de mantener. Los precios del combustible se dispararon tras el estallido de la guerra de Irán y ahora encabezan el ranking de preocupaciones del sector del transporte por carretera que elabora el American Transportation Research Institute. Al mismo tiempo, la IA está transformando el fraude a ambos lados de la transacción, una tendencia que Visa señaló en su informe de amenazas de primavera y que las vulnerabilidades PHP2Shell de octubre hicieron tangible. En esta entrevista, Deon Louw, Responsable sénior de Fraude y Riesgo de The ai Corporation, recurre a más de 20 años de experiencia en fraude con tarjetas, pagos y transacciones para explicar dónde están más expuestos los operadores de flotas, cómo ha evolucionado la detección y por qué la velocidad importa ahora tanto como la precisión.
MobilityPlaza. Con el combustible más caro, cada litro mal utilizado cuesta más, y los riesgos de robo y fraude relacionados con el combustible aumentan a la par. Según su experiencia, ¿qué desafíos de fraude les cuestan más a los gestores de flotas hoy en día y cuáles suelen subestimar?
Deon Louw. El fraude tradicional sigue siendo la preocupación inmediata en las flotas con motor de combustión interna (ICE), aun cuando la expansión de la recarga de vehículos eléctricos trae consigo un desafío de fraude cada vez mayor. Los casos de tarjetas intercambiadas, perdidas o robadas representan el 70% de los casos, lo que los convierte en la categoría más grande por volumen; sin embargo, eso por sí solo no determina su peso en las pérdidas económicas. El abuso de credenciales de pago legítimas es la segunda categoría, con el 17% de los casos. Esto resulta especialmente preocupante porque utiliza el mecanismo de transacción original, y los controles de gestión pueden ser conocidos y, por tanto, eludidos. Un estudio publicado por Cubic 3 en abril de 2026, basado en una encuesta a 2.000 conductores del Reino Unido, reveló que uno de cada diez encuestados admitió haber falseado gastos de combustible al menos una vez. Se trata de un dato autodeclarado de una encuesta sobre gastos de combustible, no de una tasa medida de pérdidas por fraude con tarjetas de flota.
Para los gestores de flotas, la prioridad sigue siendo combatir hoy el fraude de combustible mientras se preparan para los riesgos adicionales de la electrificación. La transición no sustituye el desafío de fraude existente: a medida que los vehículos eléctricos se generalizan, las flotas deben mantener los controles de sus tarjetas de combustible y, al mismo tiempo, extender la gestión del fraude a la recarga. El objetivo es proteger ambos lados de esa transición, en lugar de desviar la atención de las pérdidas de combustible que ya enfrentan.
En el caso del fraude de combustible, el desafío inmediato es reforzar el monitoreo en tiempo real incorporando la información adecuada a cada decisión. Eso implica combinar los datos de las transacciones con información de aplicaciones móviles, otras fuentes relevantes y los datos de compra de nivel 3 disponibles dentro de un sistema de monitoreo de fraude en tiempo real. Los sistemas tradicionales suelen depender de estructuras de campos de datos rígidas, lo que puede limitar un monitoreo y una gestión del fraude eficaces. A medida que las flotas hacen la transición y la recarga eléctrica se generaliza, esos sistemas también deben adaptarse a distintos recorridos transaccionales. El patrón tradicional de un único producto utilizado por un único vehículo puede dejar de ser válido: un mismo vehículo puede usar tanto combustible convencional como recarga eléctrica. La exigencia es extender los controles de fraude a estos nuevos recorridos sin debilitar la protección frente al fraude de combustible ya conocido.
MP. Las tarjetas perdidas o robadas tienen más probabilidades de generar una alerta, pero el abuso de credenciales legítimas puede parecer un gasto normal. ¿Cómo se detecta y qué pueden hacer los gestores de flotas al respecto?
DL. El fraude por abuso de credenciales legítimas incluye casos como cargar combustible en otros vehículos con tarjetas de flota o conductores que comparten tarjetas y PIN para extraer valor del ecosistema de forma ilícita. La única manera de combatirlo es controlar los litros utilizados y detectar cualquier cambio de producto o de estación. Es especialmente difícil de detectar porque los infractores suelen mantenerse en las mismas estaciones y comprar el mismo producto que el vehículo original; cualquier diferencia sería demasiado evidente. Sí observamos un ligero aumento del consumo. Algunas personas lo ocultan bien, pero hay factores externos que pueden delatarlas: pueden perder la cuenta de cuántas veces cargaron el vehículo de la empresa y el suyo propio, o una estación puede informar de que la matrícula no coincidía con la tarjeta. En general, el abuso de credenciales legítimas es uno de los tipos de fraude más difíciles de identificar y cotejar.
Una vía que animamos a explorar a los gestores de flotas es activar y desactivar las tarjetas para cada uso, cuando sea posible. Supone una carga administrativa adicional, pero estamos trabajando en la automatización para que en el futuro sea más fácil y rápido. La tarjeta se activa de forma muy parecida a una tarjeta virtual de un solo uso de un banco: se puede utilizar y luego se vuelve a bloquear. Tiene sus pros y sus contras. Puede que no siempre haya conectividad, y un conductor con una emergencia a las dos de la madrugada quizá no pueda contactar con su gestor de flota. Pero, dentro de esos límites, es una forma eficaz de gestionar el riesgo.
MP. El fraude siempre ha sido un blanco móvil. ¿Cómo se han mantenido al día tradicionalmente los emisores de tarjetas de combustible y los operadores de flotas? ¿Cuánto de ese manual sigue vigente ahora que la IA está en ambos bandos?
DL. El manual tradicional contra el fraude con tarjetas de combustible no ha quedado obsoleto: aproximadamente entre el 70 y el 80% de los controles históricos siguen siendo esenciales y constituyen la base de la prevención. Lo que cambia la IA es la rapidez y la escala con que esos controles pueden apoyarse en una detección de riesgos más sofisticada. Para emisores y operadores de flotas, eso significa ayudar a los equipos de gestión de alertas a reducir el ruido y concentrarse en los casos críticos. Pero la misma tecnología también permite a los defraudadores adaptarse y hacer que sus ataques resulten más convincentes. La tarea es reforzar el manual existente, no dar por hecho que añadir IA lo sustituye.
En el caso de las flotas y las tarjetas de combustible, la prioridad es hacer más inteligentes los controles existentes en la prevención, la detección y la respuesta, no simplemente reemplazarlos. Eso requiere una gobernanza sólida, datos de calidad, experiencia humana y analítica basada en IA trabajando dentro de una única estrategia de gestión del fraude. Las organizaciones que tengan éxito serán las que combinen eficazmente estos elementos, no las que desplieguen más IA. ¡Quien confíe solo en la máquina, lo hace bajo su propio riesgo!
MP. La velocidad funciona en ambos sentidos. En octubre, dos fallos críticos de PHP descubiertos con herramientas de IA se filtraron antes de que hubiera parches disponibles, y los atacantes actuaron en cuestión de horas. ¿Qué le dice eso al sector sobre la rapidez con que se mueven hoy las amenazas?
DL. La lección va más allá de los pagos de flotas y movilidad y alcanza a cualquier organización que utilice PHP: una infraestructura olvidada puede generar una exposición grave, incluso cuando el entorno en general se considera seguro. También muestra lo rápido que las amenazas pueden superar los ciclos de gobernanza tradicionales, lo que deja a las organizaciones con dificultades para aplicar parches o mitigarlas a tiempo. La respuesta necesita dos horizontes temporales. Primero, pasar de las revisiones de seguridad periódicas y el monitoreo reactivo del fraude a una gestión del riesgo continua y asistida por IA, con capacidad para identificar, evaluar y responder con rapidez cuando se conoce una vulnerabilidad. Segundo, tener en cuenta las amenazas futuras al diseñar funcionalidades de aplicaciones y desplegar tecnología hoy, incluido cómo se gestionarán esos sistemas a medida que avancen las capacidades de la IA.
MP. ¿Un episodio así acerca a los equipos de fraude y de ciberseguridad?
DL. Tradicionalmente, todavía se van a encontrar separados, con la idea de que uno se ocupa de los sistemas y de los elementos relacionados con ellos, con un posible enfoque interno y externo, mientras que los equipos de fraude se centran por lo general en lo externo. Pero hay una mayor alianza entre ambos equipos en incidentes en los que, por ejemplo, se produce fraude interno. Pongamos que alguien dentro de la organización tiene la capacidad de manipular el sistema, lo que da lugar a fraude contra cuentas de clientes, y los equipos de IT no necesariamente tienen experiencia en los mecanismos o canales que se han utilizado. Entonces se apoyan en la experiencia en fraude y en el área de investigación para que los respalden y aporten pruebas, de modo que puedan encontrar el rastro y averiguar dónde estaban los puntos débiles.
Los equipos de ciberseguridad vigilan el entorno y hacen análisis para ver qué está pasando. Si hay algo preocupante, vienen y nos lo dicen. Pensemos en lo de PHP, que afectó a muchos sitios web y a muchos servicios de empresas. En nuestro caso, cuando vinieron a decirnos que podría haber o no un impacto más adelante, analizamos dentro del equipo qué podíamos hacer para apoyar a seguridad informática y asegurarnos de que, mientras ellos corregían y parcheaban los sistemas de terceros o los que hiciera falta, nosotros seguíamos teniendo la capacidad de mitigar y gestionar el riesgo dentro de la organización para nuestros clientes. Y veo mucha más colaboración entre los equipos de seguridad informática y de fraude, con una comprensión clara del impacto que tiene el trabajo de cada uno en el otro.
MP. PHP2Shell no fue la única advertencia reciente. En las últimas semanas, unos atacantes tomaron el control de los sistemas de refrigeración de cientos de supermercados franceses, y desde entonces tiendas de otros países europeos han informado de incidentes similares. ¿Qué dicen ataques como estos sobre los riesgos que se esconden en los sistemas más antiguos?
DL. La preocupación es que los sistemas más antiguos pueden contener vulnerabilidades enterradas bajo años de código, mientras que las personas que entendían ese código ya se han ido. Esos riesgos pueden no ser visibles en las operaciones del día a día, pero aun así requieren atención. La respuesta no puede ser simplemente esperar a la próxima gran actualización del sistema.
En The ai Corporation, nuestro enfoque se centra en la mejora continua, apoyada en la integración y la entrega continuas (CI/CD). El objetivo es acortar los ciclos de lanzamiento para que los cambios puedan desarrollarse, probarse y quedar listos para su despliegue con mayor rapidez, sobre todo cuando surgen problemas de seguridad. Las compilaciones y pruebas automatizadas respaldan ese enfoque, junto con controles de seguridad y revisión humana.
Eso no significa desplegar automáticamente cada cambio en el entorno productivo de un cliente. Los lanzamientos a producción siguen necesitando las aprobaciones, validaciones y planes de recuperación correspondientes. Cuando surge un problema de seguridad, la prioridad debe ser evaluar el riesgo y hacer pasar la corrección necesaria por esos controles con prontitud. Se trata de hacer el cambio más rápido y ágil sin renunciar a las salvaguardas que exigen los sistemas de pago.
MP. Varios de los riesgos que hemos comentado tienen su origen en deficiencias de la propia tecnología. ¿Cómo aborda The ai Corporation la seguridad?
DL. Nuestro enfoque parte de la defensa en profundidad, integrando la seguridad en nuestros productos y procesos desde el diseño hasta el despliegue. Eso combina nuevas capacidades agénticas con SAST (pruebas estáticas de seguridad de aplicaciones) y DAST (pruebas dinámicas de seguridad de aplicaciones). Las redes delictivas explotan las vulnerabilidades más rápido de lo que la gobernanza y la regulación pueden responder, por lo que la seguridad debe seguir siendo central en la forma en que desarrollamos y operamos nuestras soluciones. The ai Corporation ha obtenido recientemente la certificación ISO 27001, junto con las certificaciones SOC 1 y SOC 2. Consideramos esas credenciales un punto de partida para el trabajo continuo en seguridad, no un punto final.
Nuestro servicio interno ai Fraud Managed Service (aiFMS) reúne a especialistas en gestión de alertas, analistas de fraude y científicos de datos para desarrollar una estrategia contra el fraude adaptada a los objetivos de negocio de cada cliente. El equipo gestiona el despliegue de las reglas aprobadas en aiRiskNet®, combinando la experiencia humana con la velocidad y la escala de la automatización basada en IA. El objetivo es ayudar a los clientes a detectar más fraude, responder más rápido a medida que cambian las amenazas y reforzar continuamente su estrategia sin aumentar su carga operativa.
MP. Y en lo que respecta al fraude, ¿cómo ayudan a los proveedores de servicios de pago para flotas y movilidad a mantenerse al día frente a las amenazas de las que hemos estado hablando?
aiRiskNet® puede funcionar de forma independiente o integrarse con la plataforma de pagos de movilidad aiEazyFuel® para proteger estos pagos frente al fraude. Reúne en una única solución el monitoreo de transacciones, la toma de decisiones basada en reglas, la puntuación mediante aprendizaje automático y la optimización automatizada de la estrategia contra el fraude. La plataforma inteligente de gestión del fraude de The ai Corporation lleva casi 30 años protegiendo a bancos de todo el mundo y a otras instituciones, y procesa miles de millones de transacciones al año.
Existen dos procesos complementarios. El equipo de aiFMS utiliza modelos de aprendizaje automático para identificar patrones complejos y riesgos emergentes, y asignar una puntuación de riesgo a cada transacción. Por otro lado, el análisis continuo del comportamiento de las transacciones genera, prueba y recomienda reglas y estrategias de modelos optimizadas a medida que evolucionan las tendencias. La puntuación de las transacciones respalda las decisiones de riesgo individuales; las recomendaciones de estrategia respaldan la mejora continua de los controles contra el fraude.
El objetivo es ayudar a las organizaciones a proteger hoy los pagos de combustible y a operar con confianza a medida que los pagos de flotas se amplían a pagos de circuito abierto, billeteras digitales, recarga de vehículos eléctricos y servicios de movilidad más amplios. Modernizamos continuamente nuestra tecnología e incorporamos nuevos flujos de datos al monitoreo del fraude, lo que permite una respuesta en tiempo real mediante detección de fraude basada en IA, controles adaptativos y procesamiento integrado de pagos de flotas. No se trata solo de detectar el fraude más rápido: se trata de ampliar la protección a medida que cambian los recorridos de pago, sin perder de vista los riesgos ya conocidos del fraude de combustible.
MP. Las nuevas normas europeas de pagos (PSD3 y PSR) no se aplicarán hasta alrededor de 2028, y las obligaciones de alto riesgo del Reglamento de IA se han aplazado a finales de 2027. Con atacantes que operan en horas y normativas que avanzan en años, ¿cómo puede el sector cubrir esta brecha por sí solo?
DL. Sí, hay una brecha, y se está ampliando. El sector de pagos de flotas y movilidad no puede esperar a futuras normativas para gestionar los riesgos actuales. Los atacantes operan en horas, la tecnología evoluciona en meses y la regulación suele avanzar en años. Las organizaciones resilientes tratan el cumplimiento normativo como el mínimo indispensable y construyen a su alrededor controles adaptativos basados en inteligencia. El costo sigue siendo una limitación real y puede resultar prohibitivo, lo que hace que la agilidad sea esencial: las organizaciones deben priorizar sus esfuerzos y reorientarlos a medida que cambian las amenazas, en lugar de suponer que pueden abordar todos los riesgos a la vez.
La oportunidad está en innovar de forma responsable por delante del cumplimiento normativo, en lugar de tratar el cumplimiento por sí solo como una ventaja competitiva en la prevención del fraude. Una forma de reforzar la resiliencia son las pruebas de seguridad internas autorizadas, que identifican vulnerabilidades para que los equipos puedan corregirlas. A medida que avancen las capacidades de la IA, este tipo de trabajo proactivo puede volverse cada vez más importante para ayudar a las organizaciones a adelantarse a las amenazas.
MP. Si esa brecha se cubre con más automatización, ¿dónde debe mantenerse la supervisión humana?
DL. Las personas deben seguir siendo responsables de las decisiones poco frecuentes, ambiguas y de alto impacto que requieren criterio, contexto y rendición de cuentas. La IA puede encargarse de las decisiones rutinarias a gran escala y ayudar a los equipos a centrar su atención donde la experiencia humana aporta más valor. Para las organizaciones de pagos de flotas y movilidad, el objetivo no es sacar a las personas de la gestión del fraude, sino desplegarlas de forma más eficaz. La intervención humana puede volverse menos frecuente a medida que avanza la automatización, pero la importancia y el impacto de esa supervisión aumentarán.
La automatización necesita límites claros que definan qué puede decidir la IA y dónde termina su autoridad. Todo lo que quede fuera de esos límites debe tratarse como una excepción, con una persona responsable de revisar el caso y tomar la decisión final. Así, la responsabilidad humana sigue siendo explícita a medida que se automatiza una mayor parte del proceso de gestión del fraude.